

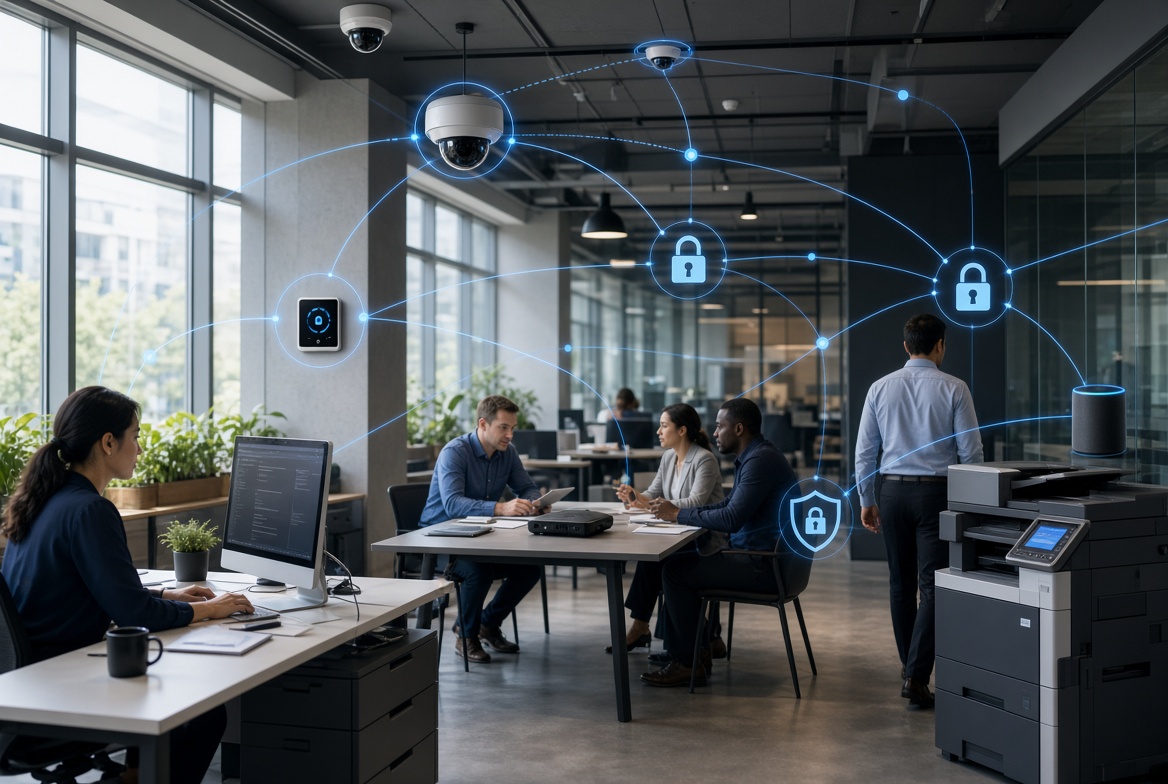
Una oficina moderna ya no son solo ordenadores y servidores. Impresoras multifunción conectadas, altavoces y sistemas de videoconferencia con micrófonos, cámaras IP, sensores de presencia y termostatos inteligentes forman parte del día a día. Optimizan procesos y reducen costes, pero también amplían la superficie de ataque y pueden generar tratamientos de datos personales que la empresa no tiene identificados.
Si tu empresa usa IoT, es probable que ya esté tratando datos personales de empleados, clientes y visitantes. Y, como responsable del tratamiento, tiene que cumplir el RGPD y la LOPDGDD.
La superficie de ataque invisible: dispositivos IoT y riesgos de privacidad
El mayor peligro es considerarlos “electrodomésticos”. Son ordenadores con capacidad de procesamiento, almacenamiento y conexión a Internet, y casi siempre quedan fuera del inventario de TI.
1. Impresoras y escáneres multifunción
Muchos modelos conservan en disco o memoria interna copia de lo escaneado, enviado o impreso: nóminas, contratos, datos de salud o facturas.
- Riesgo: si el equipo no está bien configurado (sin cifrado de disco, con servicios de red abiertos o credenciales por defecto), un acceso no autorizado o la retirada del equipo sin borrado seguro pueden derivar en una violación de seguridad (art. 4.12 RGPD), con obligaciones de notificación.
- Qué exige el RGPD: medidas de seguridad adecuadas al riesgo (art. 32), incluido el borrado seguro al final de la vida útil o de un renting.
2. Altavoces, asistentes inteligentes y sistemas de videoconferencia
Alexa, Google Home o equipos con micrófonos de escucha activa pueden captar conversaciones con datos de clientes y empleados, e información sujeta a secreto profesional o confidencialidad comercial.
- Riesgo: tratamiento sin base jurídica ni transparencia, y envío a servidores de terceros, a veces fuera del Espacio Económico Europeo (arts. 44 y ss. RGPD).
- Límite del art. 89.3 LOPDGDD: la grabación de sonidos en el lugar de trabajo solo se admite cuando sean relevantes los riesgos para la seguridad de las instalaciones, bienes y personas derivados de la actividad del centro, con proporcionalidad e intervención mínima. El control laboral genérico no basta.
- Recomendación: no usar asistentes de consumo en salas de reuniones. Si se necesitan equipos de videoconferencia, elegir soluciones corporativas, con silenciado físico del micrófono y sin conservación de audio por defecto.
3. Cámaras IP
Son los dispositivos más regulados y los que más sanciones generan.
- Art. 22 LOPDGDD: finalidad de seguridad, información mediante dispositivo informativo visible (cartel y acceso a información por capas, p. ej. QR), supresión en el plazo máximo de un mes salvo conservación para acreditar actos contra la integridad de personas, bienes o instalaciones.
- Art. 89 LOPDGDD (ámbito laboral): es obligatorio informar de forma previa, expresa, clara y concisa a los trabajadores y, en su caso, a sus representantes. Está prohibida su instalación en lugares de descanso o esparcimiento (vestuarios, aseos, comedores y análogos).
- Las cámaras IP deben bastionarse como cualquier otro equipo conectado: credenciales únicas, firmware actualizado y acceso remoto cifrado.
4. Sensores de presencia, control de accesos y climatización
Medir aforo o temperatura no siempre implica datos personales. Si los datos son agregados o anonimizados, el RGPD no se aplica (considerando 26).
- Riesgo: cuando los datos pueden vincularse a una persona identificable (credenciales de acceso, Wi-Fi, patrones de ocupación por puesto), pueden usarse para monitorizar el comportamiento laboral. Eso exige una base jurídica válida, información previa y proporcionalidad, y debe respetar el art. 87 LOPDGDD (intimidad frente al uso de dispositivos digitales en el ámbito laboral).
- Atención especial: los sistemas biométricos o de reconocimiento facial en accesos o fichajes tratan categorías especiales de datos (art. 9 RGPD) y requieren una justificación reforzada, además de EIPD. El Reglamento de IA prohíbe además los sistemas que infieren emociones en el lugar de trabajo (art. 5.1.f, aplicable desde febrero de 2025).
Obligaciones legales del RGPD y la LOPDGDD aplicadas al IoT
| Obligación | Qué implica en IoT |
|---|---|
| Licitud y base jurídica (arts. 5 y 6 RGPD) | Identificar finalidad y base para cada tratamiento. En el ámbito laboral, el consentimiento rara vez es válido por el desequilibrio entre las partes. Suelen invocarse la ejecución del contrato, el interés legítimo o el art. 20.3 del Estatuto de los Trabajadores, siempre con ponderación y proporcionalidad. |
| Privacidad desde el diseño y por defecto (art. 25) | Configurar los equipos antes de conectarlos: minimización de datos, funciones de recogida desactivadas si no son necesarias, credenciales cambiadas, puertos y servicios cerrados. |
| Seguridad del tratamiento (art. 32) | Medidas técnicas y organizativas según el riesgo: segmentación, cifrado, control de accesos, parches y borrado seguro. |
| Transparencia (arts. 12, 13 y 14) | Informar a empleados, visitantes y clientes. En vídeo y sonido laboral, información previa conforme a los arts. 22 y 89 LOPDGDD. |
| Registro de actividades (art. 30; art. 31 LOPDGDD) | Incluir los tratamientos derivados de IoT: videovigilancia, control de accesos, sensores que traten datos identificables. |
| EIPD (art. 35) | Obligatoria cuando el tratamiento entre en el art. 35.3 o en la lista de la AEPD del art. 35.4 (p. ej., monitorización sistemática de empleados, biometría o uso de nuevas tecnologías a gran escala). Debe hacerse antes de la puesta en marcha. |
| Encargados de tratamiento (art. 28) | Contrato escrito con proveedores de IoT y cloud. Si el proveedor trata los datos para sus propios fines (algo habitual en asistentes de consumo), puede ser corresponsable o responsable, y entonces el análisis cambia. |
| Transferencias internacionales (arts. 44-49) | Decisión de adecuación (p. ej., el marco UE-EEUU para entidades certificadas) o garantías adecuadas, como cláusulas contractuales tipo con evaluación de riesgos. |
| Brechas (arts. 33 y 34) | Notificar a la AEPD sin dilación indebida y, de ser posible, en 72 horas desde que se tiene conocimiento, salvo que sea improbable que suponga un riesgo. Comunicar a los afectados si el riesgo es alto. Documentar todas las brechas. |
Representación de los trabajadores
Antes de implantar sistemas de control, la empresa debe cumplir con la información y consulta a la representación legal (art. 64.5 del Estatuto de los Trabajadores) y establecer criterios de utilización de dispositivos digitales con su participación (art. 87.3 LOPDGDD). Esto se suele olvidar y es una fuente frecuente de nulidad de pruebas y de sanciones.
Nuevo marco europeo que afecta al IoT en 2026
- Data Act (Reglamento (UE) 2023/2854): aplicable desde el 12 de septiembre de 2025. Regula el acceso a los datos generados por productos conectados. Los requisitos de diseño para productos nuevos se aplican desde el 12 de septiembre de 2026. Cuando haya datos personales, prevalece el RGPD.
- Ley de Ciberresiliencia (CRA, Reglamento (UE) 2024/2847): impone requisitos de ciberseguridad a fabricantes de productos con elementos digitales. Las obligaciones de notificación de vulnerabilidades explotadas e incidentes graves se aplican desde el 11 de septiembre de 2026, y el grueso de obligaciones desde diciembre de 2027. Para la empresa usuaria, es un criterio de compra: exigir cumplimiento CRA y marcado CE a nuevos proveedores.
- Reglamento de IA: relevante si los dispositivos usan IA (reconocimiento facial, análisis de voz o de comportamiento).
- NIS2: si tu organización es entidad esencial o importante, el IoT entra en la gestión de riesgos de ciberseguridad. La transposición española sigue pendiente de aprobación definitiva, así que conviene anticiparse sin dar por vigente lo que aún no lo está.
Checklist de seguridad y cumplimiento para IoT
- Inventario y clasificación: registra cada dispositivo, qué datos trata, dónde los envía y quién es su proveedor.
- Segmentación de red: aísla el IoT en una VLAN independiente. Si un termostato es comprometido, no debe dar acceso al servidor de contabilidad.
- Credenciales y firmware: elimina contraseñas de fábrica, activa autenticación robusta y establece una política de parches.
- Reduce la funcionalidad: desactiva micrófonos, cámaras, geolocalización y telemetría no necesarios.
- Evalúa antes de instalar: análisis de necesidad y proporcionalidad, base jurídica y, si procede, EIPD.
- Informa: a empleados, representantes y visitantes, antes de la puesta en marcha.
- Contratos y transferencias: art. 28 con proveedores y verificación de transferencias internacionales.
- Brechas: incluye el IoT en el plan de respuesta a incidentes y en el registro interno de brechas.
- Baja de equipos: borrado seguro antes de devolver, reciclar o reparar.
Preguntas frecuentes
¿Es legal tener un asistente de voz en la sala de reuniones?
Depende. Si graba o procesa audio, debe cumplir el art. 89.3 LOPDGDD (riesgos de seguridad relevantes, proporcionalidad), contar con base jurídica, informar previamente y controlar las transferencias. En la práctica, los asistentes de consumo son difíciles de justificar en una empresa.
¿Cuándo es obligatoria una EIPD para dispositivos IoT?
Cuando el tratamiento cumple los criterios del art. 35.3 RGPD o figura en la lista de la AEPD, por ejemplo la monitorización sistemática de empleados, el uso de biometría o la combinación de tecnologías novedosas a gran escala.
¿Hay que notificar a la AEPD un acceso no autorizado a una impresora?
Si afecta a datos personales y es probable que suponga un riesgo para las personas, sí, en 72 horas desde que se tiene conocimiento. Si es improbable, no hace falta notificar, pero debe documentarse internamente.
¿Los sensores de aforo son datos personales?
No, si son anónimos o agregados. Sí, si permiten identificar o seguir a personas concretas.
Un dispositivo “insignificante” puede convertirse en el origen de una brecha o de una sanción. En ENFOKE LOPD realizamos auditorías de protección de datos, evaluaciones de impacto y adecuaciones a medida para que tu oficina conectada cumpla el RGPD y la LOPDGDD. Solicita una revisión de tus dispositivos IoT.
¿Tiene tu empresa un protocolo para conectar nuevos dispositivos? Cuéntanos tu caso en los comentarios.
