

En un entorno hiperconectado, proteger los activos intangibles de una empresa es clave para su competitividad. Sin embargo, en la práctica persiste una confusión muy extendida entre directivos y responsables de IT: equiparar el secreto empresarial con la protección de datos personales.
Hay organizaciones que creen que, por cumplir con el Reglamento (UE) 2016/679 (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD), ya tienen protegida toda su información confidencial. Otras piensan lo contrario: que invocar la Ley 1/2019, de 20 de febrero, de Secretos Empresariales, les permite desatender la normativa de privacidad cuando hay datos de terceros implicados. Ninguna de las dos premisas es correcta.
En este artículo analizamos qué protege cada norma, qué límites tiene la Ley de Secretos Empresariales frente al RGPD y cómo la ciberseguridad conecta ambos marcos.
1. Dos normas, dos bienes jurídicos distintos
| RGPD y LOPDGDD | Ley 1/2019 de Secretos Empresariales | |
|---|---|---|
| Qué protege | Los datos personales de personas físicas identificadas o identificables | Información empresarial con valor competitivo |
| Naturaleza | Derecho fundamental (art. 18.4 de la Constitución) | Protección frente a la obtención, utilización y revelación ilícitas del secreto; no es un derecho exclusivo equivalente a una patente |
| Persona protegida | El interesado (cliente, empleado, usuario) | El titular legítimo del secreto |
| Consecuencias del incumplimiento | Sanciones administrativas de la AEPD (art. 83 RGPD) y, en su caso, indemnizaciones | Acciones civiles (cesación, indemnización de daños, entre otras) y, en casos graves, responsabilidad penal (arts. 278 a 280 del Código Penal) |
| Obligación central | Licitud, transparencia, minimización, seguridad y atención de derechos | Adoptar medidas razonables para mantener la información en secreto |
Un ejemplo habitual: la base de datos de clientes.
- Los datos personales que contiene (nombre, correo, teléfono, datos bancarios) están sujetos al RGPD. La empresa no es «dueña» de esos datos: actúa como responsable del tratamiento y debe cumplir sus principios y obligaciones.
- La segmentación estratégica, el historial de patrones de compra, los criterios de fijación de precios o el modelo de valoración comercial pueden constituir un secreto empresarial si cumplen los requisitos de la Ley 1/2019.
Un mismo fichero puede estar protegido por ambas normas a la vez, y cada una impone obligaciones diferentes.
2. Qué protege la Ley de Secretos Empresariales
Según el artículo 1 de la Ley 1/2019, es secreto empresarial cualquier información o conocimiento (tecnológico, científico, industrial, comercial, organizativo o financiero) que cumpla simultáneamente tres requisitos:
- Ser secreto: no ser generalmente conocido ni fácilmente accesible para las personas de los círculos en que se utiliza normalmente ese tipo de información.
- Tener valor empresarial, real o potencial, precisamente por ser secreto.
- Haber sido objeto de medidas razonables de protección por parte de su titular para mantenerlo en secreto.
Ejemplos de información que puede ser secreto empresarial:
- Algoritmos, código fuente y arquitectura de sistemas propia.
- Listas de proveedores, costes de producción y márgenes comerciales.
- Estrategias de marketing no lanzadas, planes de negocio y proyectos de I+D+i.
- Fórmulas, procesos industriales e invenciones no patentadas.
La clasificación como secreto no es automática: depende de que se cumplan los tres requisitos y de que el titular pueda acreditarlos si debe defender la información ante un tribunal.
3. Qué NO protege ni justifica la Ley de Secretos Empresariales
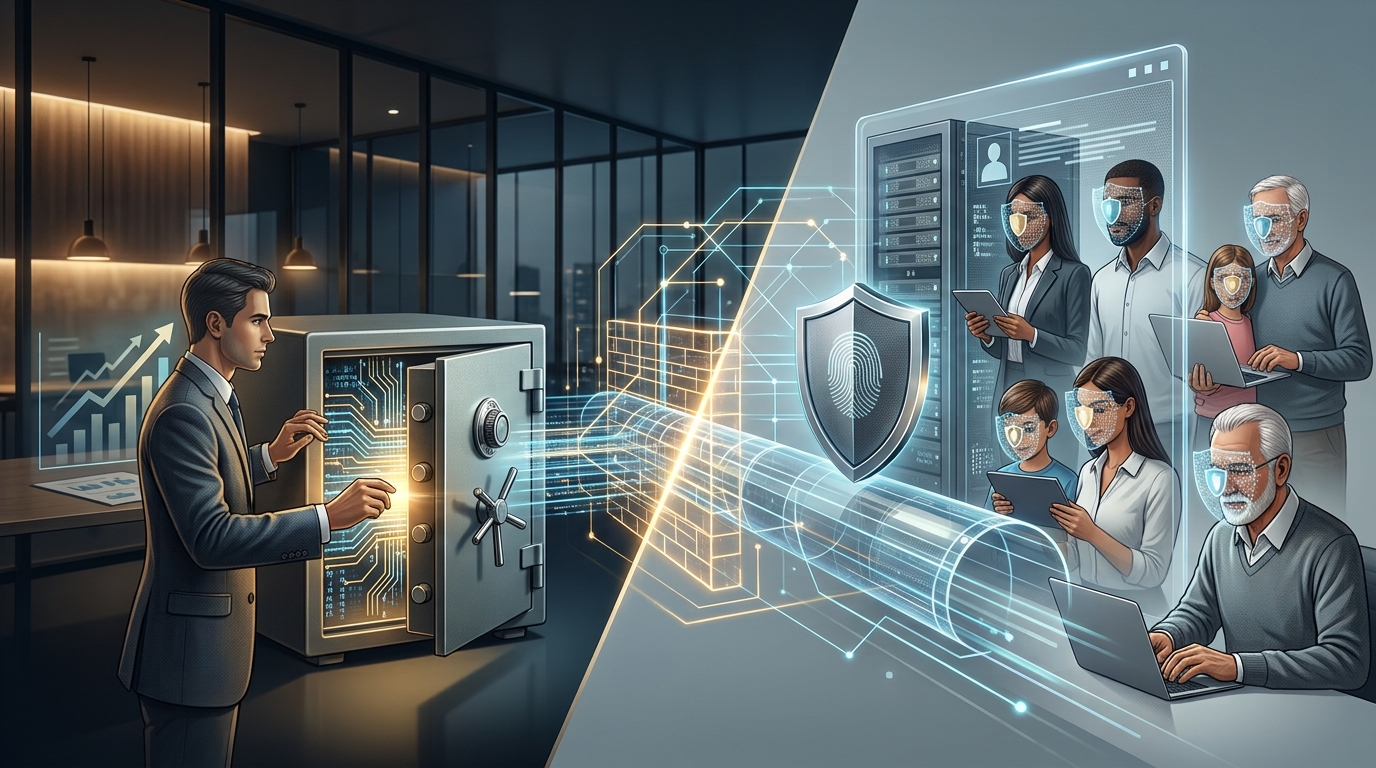
La Ley 1/2019 ofrece herramientas eficaces frente al espionaje industrial, la fuga de información por parte de empleados o el incumplimiento de acuerdos de confidencialidad. Pero no es una excepción general al RGPD.
No sustituye a una base de legitimación. Que una información sea secreto empresarial no legitima por sí sola el tratamiento de datos personales. Toda operación sobre datos de personas físicas necesita una base jurídica del artículo 6 del RGPD y debe respetar los principios del artículo 5 (limitación de la finalidad, minimización, exactitud, limitación del plazo de conservación).
No permite negar los derechos de los interesados. El secreto empresarial no es motivo para denegar el acceso, la rectificación, la supresión, la oposición u otros derechos del RGPD. Conviene matizar: el artículo 15.4 y el considerando 63 reconocen que el derecho de acceso no debe afectar negativamente a los derechos de terceros, incluidos los secretos comerciales, pero eso no autoriza a negarse a facilitar toda la información. Lo procedente es ponderar caso por caso y limitar, de forma motivada, solo la parte estrictamente necesaria. Esta cuestión es especialmente relevante en decisiones automatizadas y elaboración de perfiles, donde el Tribunal de Justicia de la UE (sentencia de 27 de febrero de 2025, asunto C-203/22) ha exigido explicar la lógica aplicada sin que el secreto comercial sirva de excusa para no hacerlo.
No exime de gestionar y notificar brechas de seguridad. Si un incidente afecta a datos personales, el responsable debe documentarlo y, salvo que sea improbable que suponga un riesgo para los derechos y libertades de las personas, notificarlo a la AEPD sin dilación indebida y, de ser posible, en un máximo de 72 horas desde que tenga constancia (art. 33 RGPD). Si el riesgo es alto, también debe comunicarlo a los afectados (art. 34). Esto es independiente de que la información comprometida incluya secretos comerciales. En sentido inverso, la fuga de un secreto que no contenga datos personales no activa la notificación a la AEPD, aunque sí puede generar obligaciones contractuales y acciones civiles.
No protege información accesible o mal custodiada. Un documento confidencial que queda indexado en buscadores por un error de configuración puede dejar de ser «secreto» y evidencia, además, la ausencia de medidas razonables.
No impide la movilidad laboral. La experiencia y las competencias adquiridas honestamente por un trabajador durante su carrera profesional no se consideran secreto empresarial (art. 1.3 de la Ley 1/2019).
No ampara el silenciamiento de denuncias legítimas. La propia Ley 1/2019 excluye determinadas conductas de su ámbito de protección, como la revelación para descubrir una falta, irregularidad o actividad ilegal, o el ejercicio de funciones de representación de los trabajadores. Debe coordinarse además con la Ley 2/2023, de protección de las personas informantes.
4. La ciberseguridad: el punto de encuentro entre ambas normas
Ambas normas convergen en las medidas de seguridad:
- El RGPD exige tratar los datos con integridad y confidencialidad (art. 5.1.f), aplicar medidas técnicas y organizativas apropiadas al riesgo (art. 32), diseñar los tratamientos con privacidad desde el diseño (art. 25) y poder demostrar el cumplimiento (arts. 5.2 y 24). La LOPDGDD (art. 28) concreta las obligaciones generales del responsable y del encargado, y su artículo 5 establece el deber de confidencialidad.
- La Ley 1/2019 exige acreditar «medidas razonables de protección». Sin medidas de seguridad demostrables, será muy difícil sostener que existe un secreto empresarial.
Medidas prioritarias, con las cautelas de protección de datos que conviene tener en cuenta:
- Cifrado en tránsito y en reposo. Reduce el impacto de una filtración y, según el caso, puede ser un factor para valorar si procede comunicar la brecha a los afectados.
- Control de accesos basado en roles (RBAC) y autenticación multifactor (MFA). Aplican el principio de mínimo privilegio. La MFA debe considerarse imprescindible para accesos críticos y administrativos, aunque la norma no la impone de forma general: se determina según el análisis de riesgos.
- Prevención de fuga de datos (DLP) y registros de actividad (logs). Son útiles, pero monitorizar a empleados tiene límites. Exigen proporcionalidad, información previa y transparente (art. 13 RGPD), y respeto al derecho a la intimidad en el uso de dispositivos digitales en el ámbito laboral (art. 87 LOPDGDD) y al marco del Estatuto de los Trabajadores. Conviene fijar una política de uso de medios y valorar una evaluación de impacto (art. 35 RGPD) cuando la monitorización sea intensiva.
- Acuerdos de confidencialidad y contratos. Los NDA con empleados, proveedores y colaboradores deben delimitar qué es información confidencial. Cuando el proveedor trate datos personales por cuenta de la empresa, no basta con el NDA: hace falta un contrato de encargado del tratamiento conforme al artículo 28 del RGPD.
- Inventario y clasificación de la información. Etiquetar los activos según su sensibilidad (por ejemplo: público, interno, confidencial, secreto empresarial) y vincularlo con el registro de actividades de tratamiento (art. 30 RGPD), identificando además los datos de categorías especiales (art. 9 RGPD), que requieren garantías reforzadas.
- Formación, gestión de incidentes y salidas de personal. Protocolos de respuesta a incidentes, concienciación periódica y procedimientos de baja que incluyan la revocación de accesos y la devolución de activos.
Además, según el sector y el tamaño de la organización, pueden resultar aplicables otros marcos de ciberseguridad (Esquema Nacional de Seguridad en el ámbito público y entre sus proveedores, o la normativa derivada de la Directiva NIS2), cuyo estado de transposición conviene verificar en cada momento.
Conclusión: una estrategia integrada de cumplimiento
Tratar el RGPD y la Ley de Secretos Empresariales como compartimentos estancos es un error con consecuencias reales: sanciones administrativas por un lado y pérdida de ventaja competitiva por otro. La gestión eficaz del riesgo digital exige políticas de seguridad, avisos legales y contratos que reconozcan la doble naturaleza de la información: dato personal y activo empresarial.
En ENFOKE LOPD ayudamos a las organizaciones a integrar ambos enfoques: cumplir con la normativa de protección de datos y reforzar la protección documentada de su know-how frente a fugas e incidentes de seguridad.
¿Sabe tu empresa qué información es dato personal, cuál es secreto empresarial y cuál es ambas cosas? Contacta con el equipo de ENFOKE LOPD y solicita una auditoría de cumplimiento y ciberseguridad adaptada a tu organización.
